

Intercepción
Intercepción pausa el tráfico en la cola del proxy antes de reenviarlo, lo que permite leer y editar manualmente cada solicitud o respuesta.
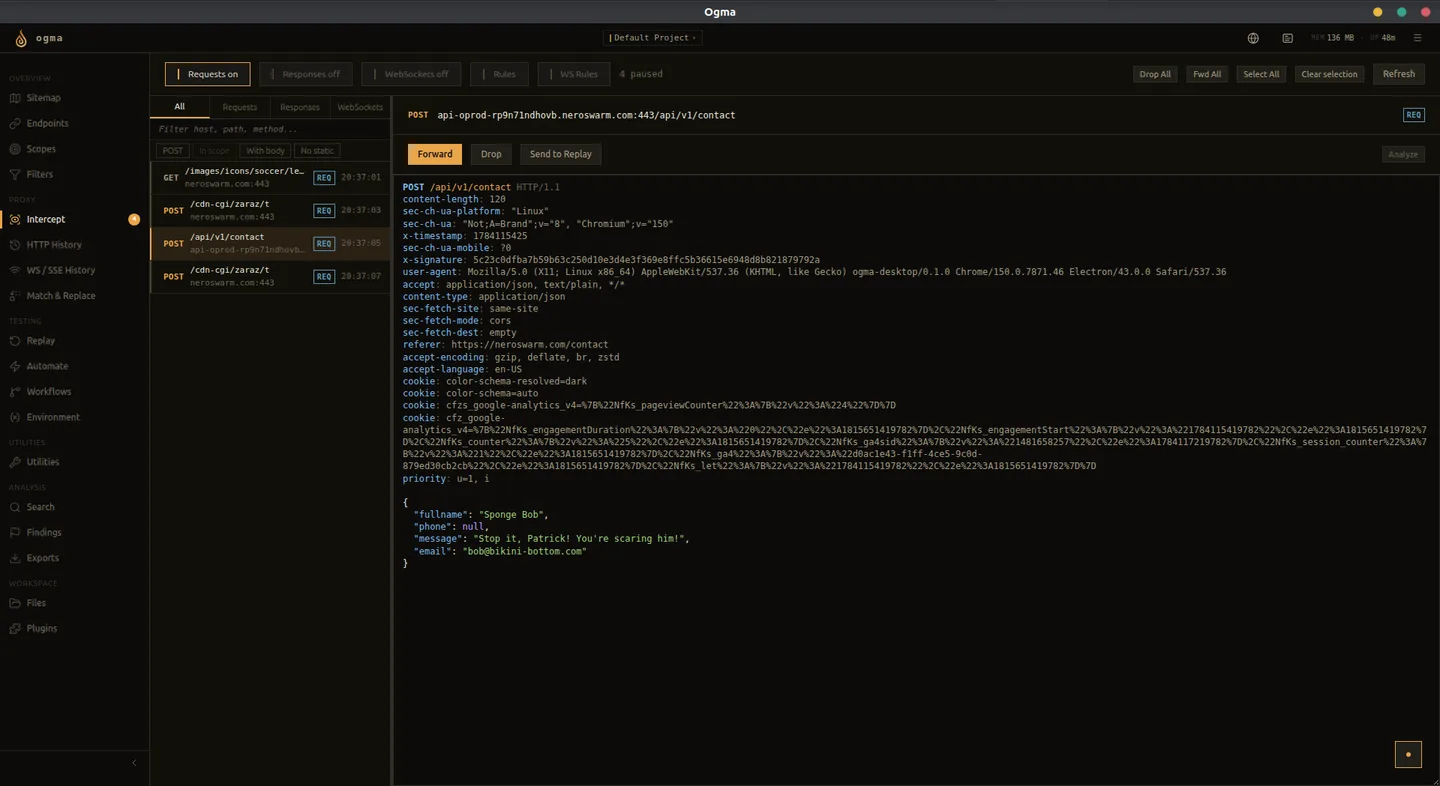
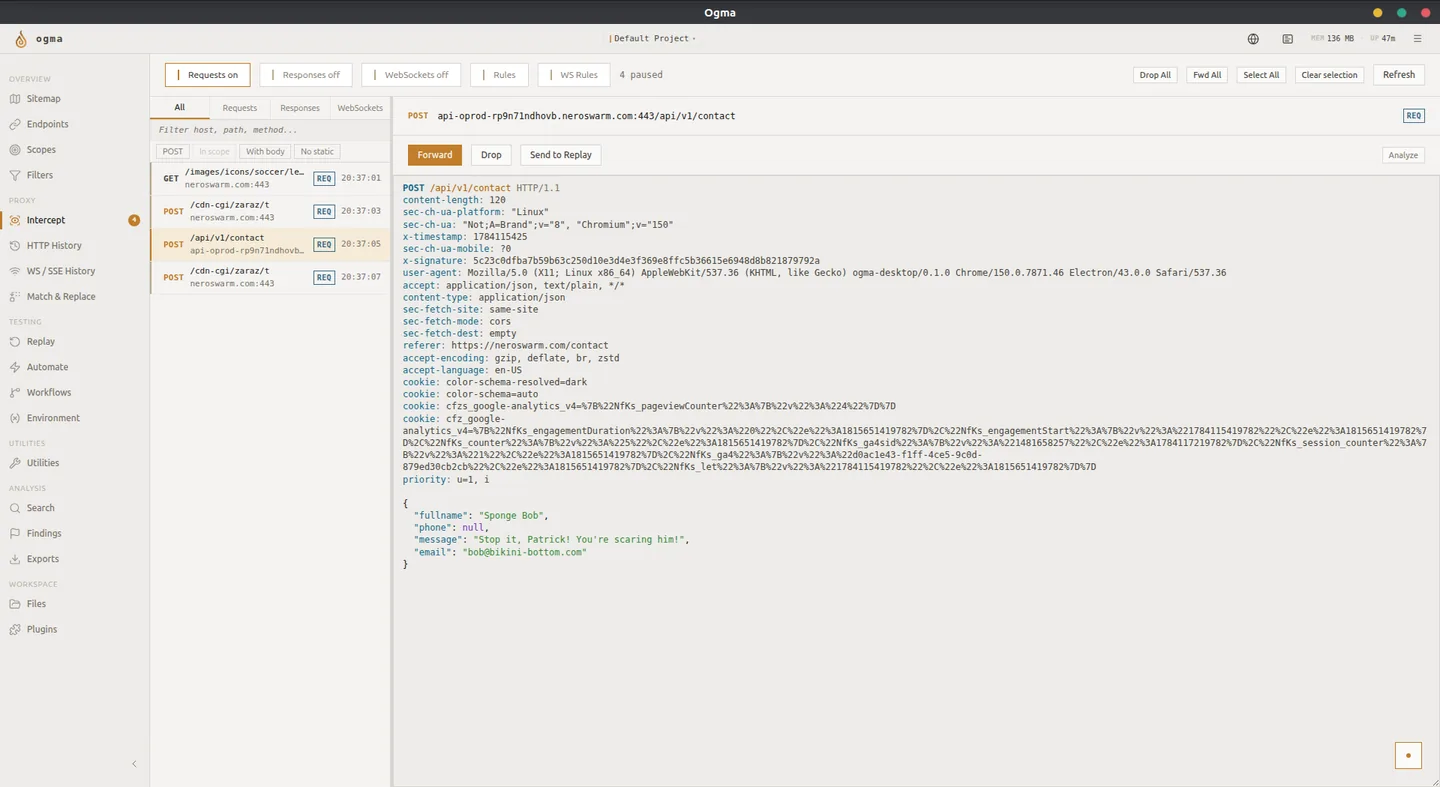
Activar y desactivar la intercepción
Usa los interruptores Solicitudes activadas, Respuestas activadas y WebSockets activados de la parte superior del panel Intercepción para activar o desactivar la intercepción por tipo de tráfico. Cuando está activada para un tipo de tráfico, el tráfico coincidente se detiene en la cola en lugar de pasar inmediatamente. Cuando está desactivada, el tráfico de ese tipo se reenvía automáticamente sin pausas.
Desactiva la intercepción cuando no estés revisando tráfico activamente. Dejarla activada con una cola desatendida bloquea las solicitudes del navegador y paraliza la aplicación que estás probando.
Cola de intercepción
Cada elemento pausado aparece como una fila de la cola. Los elementos se encolan en el orden en que llegan. Selecciona cualquier elemento para verlo y editarlo en el editor sin procesar.
Mientras un elemento está seleccionado, puedes:
- Editar la solicitud sin procesar directamente en el editor.
- Hacer clic en Reenviar para enviarla con tus cambios.
- Hacer clic en Descartar para desechar la solicitud por completo. El navegador recibe un error de conexión.
Editar en el editor sin procesar
El editor sin procesar muestra la solicitud HTTP completa, incluidos método, ruta, versión, cabeceras y cuerpo. Todos los campos son editables. Los cambios se aplican cuando haces clic en Reenviar.
Cambios habituales durante las pruebas:
- Cambiar el valor de un parámetro para probar el tratamiento de entradas.
- Eliminar o sustituir una cabecera de autorización para probar el control de acceso.
- Modificar el valor de una cookie para probar la gestión de sesiones.
- Cambiar un ID numérico para comprobar si existe una autorización a nivel de objeto defectuosa.
Reglas de intercepción HTTP
Sin reglas, la intercepción pausa todas las solicitudes. Las reglas limitan la cola al tráfico que realmente quieres revisar.
Crea una regla especificando una o varias condiciones:
| Campo | Descripción |
|---|---|
| Patrón de host | Coincidencia con el nombre de host o un patrón con comodines |
| Patrón de ruta | Coincidencia con la ruta de URL o un patrón con comodines |
| Método | Coincidencia con un método HTTP específico |
| Dirección | Aplicar a solicitudes, respuestas o ambas |
Todas las condiciones de una regla deben coincidir para que se active. Si añades varias reglas, se intercepta el tráfico que coincida con cualquiera de ellas.
Reglas de intercepción WebSocket
Las reglas WebSocket funcionan del mismo modo, pero se aplican al tráfico de tramas WS. Condiciones disponibles para las reglas WS:
| Campo | Descripción |
|---|---|
| Patrón de host | Coincidencia con el nombre de host de la conexión WS |
| Patrón de ruta | Coincidencia con la ruta de actualización WS |
| Contenido del mensaje | Coincidencia con una subcadena del payload de la trama |
| Opcode | Coincidencia con el tipo de trama (texto, binaria, ping, pong, cierre) |
| Dirección | Aplicar a tramas de cliente a servidor, de servidor a cliente o ambas |
Intercepción frente a Buscar y reemplazar
Intercepción y Buscar y reemplazar modifican el tráfico, pero funcionan de forma diferente.
Intercepción pausa el tráfico y espera a que actúes. Utilízala cuando necesites decidir qué cambio hacer en cada solicitud.
Buscar y reemplazar aplica transformaciones automáticamente sin pausar. Utilízalo cuando el mismo cambio deba aplicarse a todas las solicitudes coincidentes sin intervenir manualmente cada vez.