

Interception
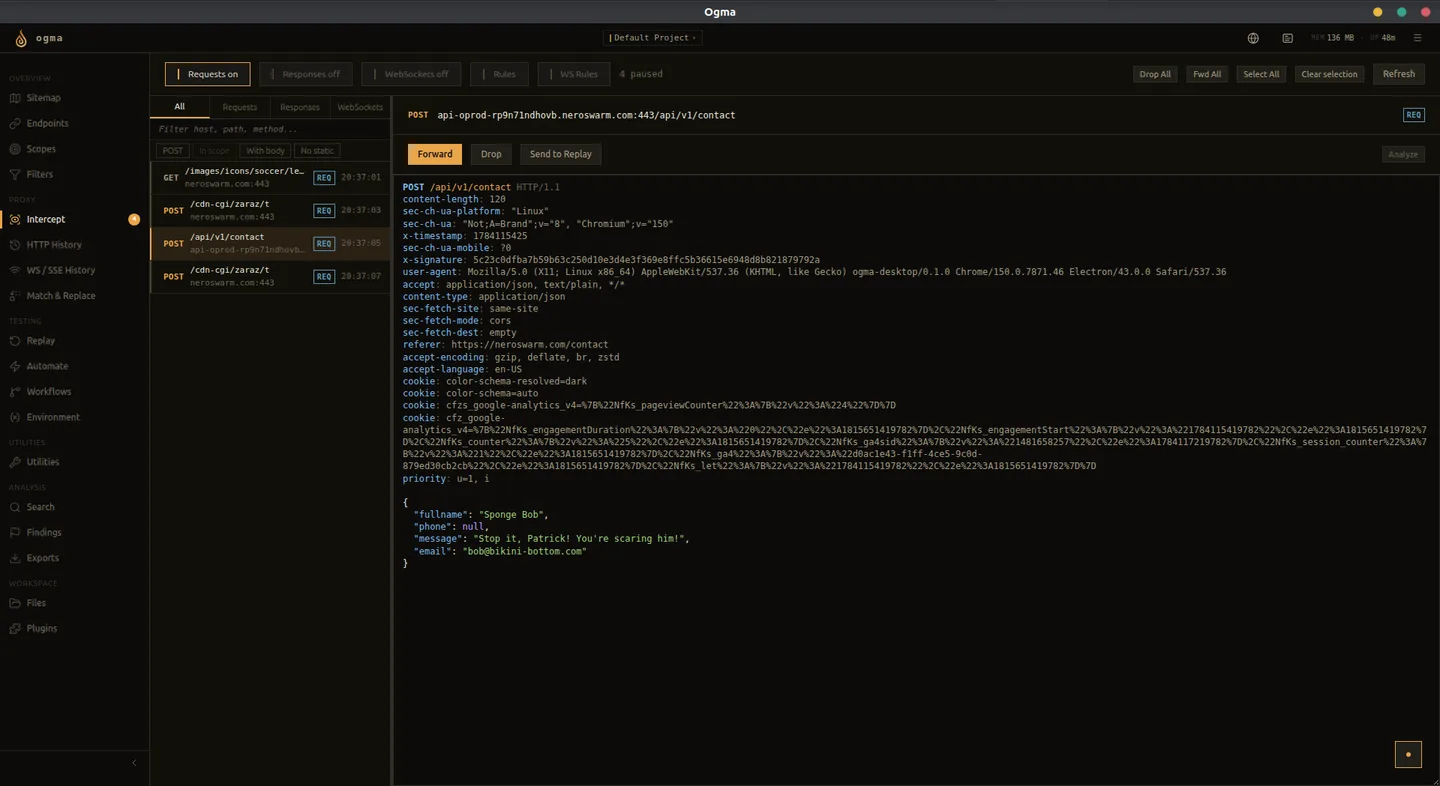
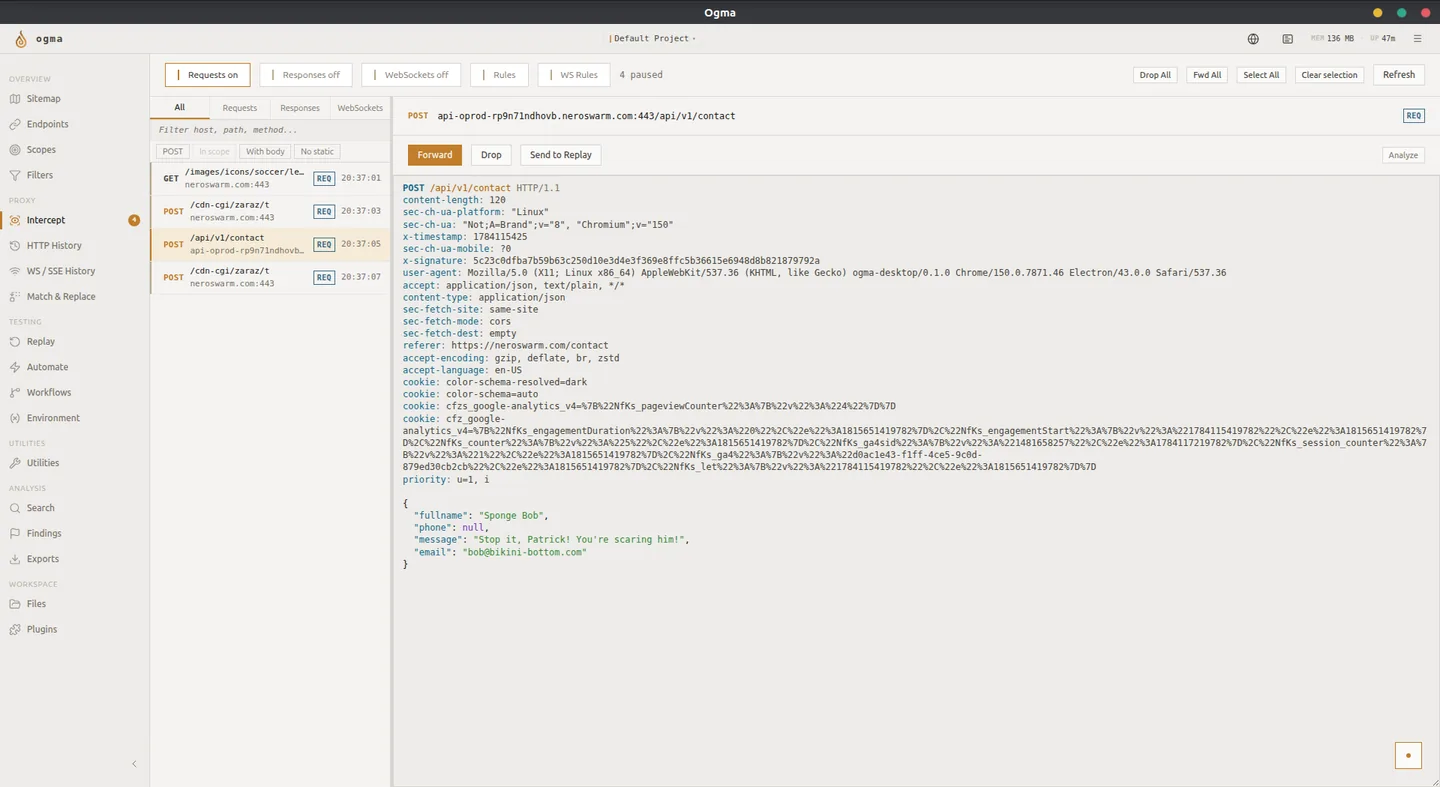
Interception suspend le trafic dans la file d'attente du proxy avant sa transmission, ce qui vous permet de lire et de modifier manuellement chaque requête ou réponse.
Activer et désactiver l'interception
Cliquez sur l'interrupteur Interception en haut du panneau Interception pour activer ou désactiver l'interception. Lorsqu'elle est activée, le trafic correspondant aux règles s'arrête dans la file d'attente au lieu d'être transmis immédiatement. Lorsqu'elle est désactivée, tout le trafic est transmis automatiquement, sans pause.
Désactivez l'interception lorsque vous n'examinez pas activement le trafic. La laisser activée avec une file d'attente sans surveillance bloque les requêtes du navigateur et suspend le fonctionnement de l'application testée.
File d'attente d'interception
Chaque élément suspendu apparaît sur une ligne de la file d'attente. Les éléments sont placés dans l'ordre de leur arrivée. Sélectionnez un élément pour l'afficher et le modifier dans l'éditeur brut.
Lorsqu'un élément est sélectionné, vous pouvez :
- Modifier directement la requête brute dans l'éditeur.
- Cliquer sur Transmettre pour la transmettre avec vos modifications.
- Cliquer sur Rejeter pour abandonner entièrement la requête. Le navigateur reçoit une erreur de connexion.
Modifier dans l'éditeur brut
L'éditeur brut affiche la requête HTTP complète, avec la méthode, le chemin, la version, les en-têtes et le corps. Tous les champs sont modifiables. Les modifications prennent effet lorsque vous cliquez sur Transmettre.
Modifications courantes pendant les tests :
- Changer la valeur d'un paramètre pour tester le traitement des entrées.
- Supprimer ou remplacer un en-tête d'autorisation pour tester le contrôle d'accès.
- Modifier la valeur d'un cookie pour tester la gestion des sessions.
- Remplacer un identifiant numérique pour rechercher une défaillance du contrôle d'autorisation au niveau des objets.
Règles d'interception HTTP
Sans règles, l'interception suspend toutes les requêtes. Les règles limitent la file d'attente au trafic que vous souhaitez réellement examiner.
Créez une règle en définissant une ou plusieurs conditions :
| Champ | Description |
|---|---|
| Hôte | Correspondance avec un nom d'hôte ou un motif contenant des caractères génériques |
| Chemin | Correspondance avec un chemin d'URL ou un motif contenant des caractères génériques |
| Méthode | Correspondance avec une méthode HTTP précise |
| Sens | Application aux requêtes, aux réponses ou aux deux |
Toutes les conditions d'une règle doivent être remplies pour qu'elle s'applique. Si vous ajoutez plusieurs règles, le trafic correspondant à au moins une règle est intercepté.
Règles d'interception WebSocket
Les règles WebSocket fonctionnent de la même manière, mais s'appliquent au trafic de trames WS. Les conditions disponibles pour les règles WS sont les suivantes :
| Champ | Description |
|---|---|
| Hôte | Correspondance avec le nom d'hôte de la connexion WS |
| Chemin | Correspondance avec le chemin de mise à niveau WS |
| Contenu | Correspondance avec une sous-chaîne dans la charge utile de la trame |
| Code d’opération | Correspondance avec le type de trame (text, binary, ping, pong, close) |
| Sens | Application aux trames du client vers le serveur, du serveur vers le client ou dans les deux sens |
Interception ou Rechercher et remplacer
Interception et Rechercher et remplacer modifient tous deux le trafic, mais fonctionnent différemment.
Interception suspend le trafic et attend votre intervention. Utilisez-la lorsque vous devez décider de la modification à effectuer pour chaque requête.
Rechercher et remplacer applique automatiquement des transformations sans suspendre le trafic. Utilisez-la lorsque la même modification doit s'appliquer à chaque requête correspondante, sans intervention manuelle à chaque fois.