

Intercettazione
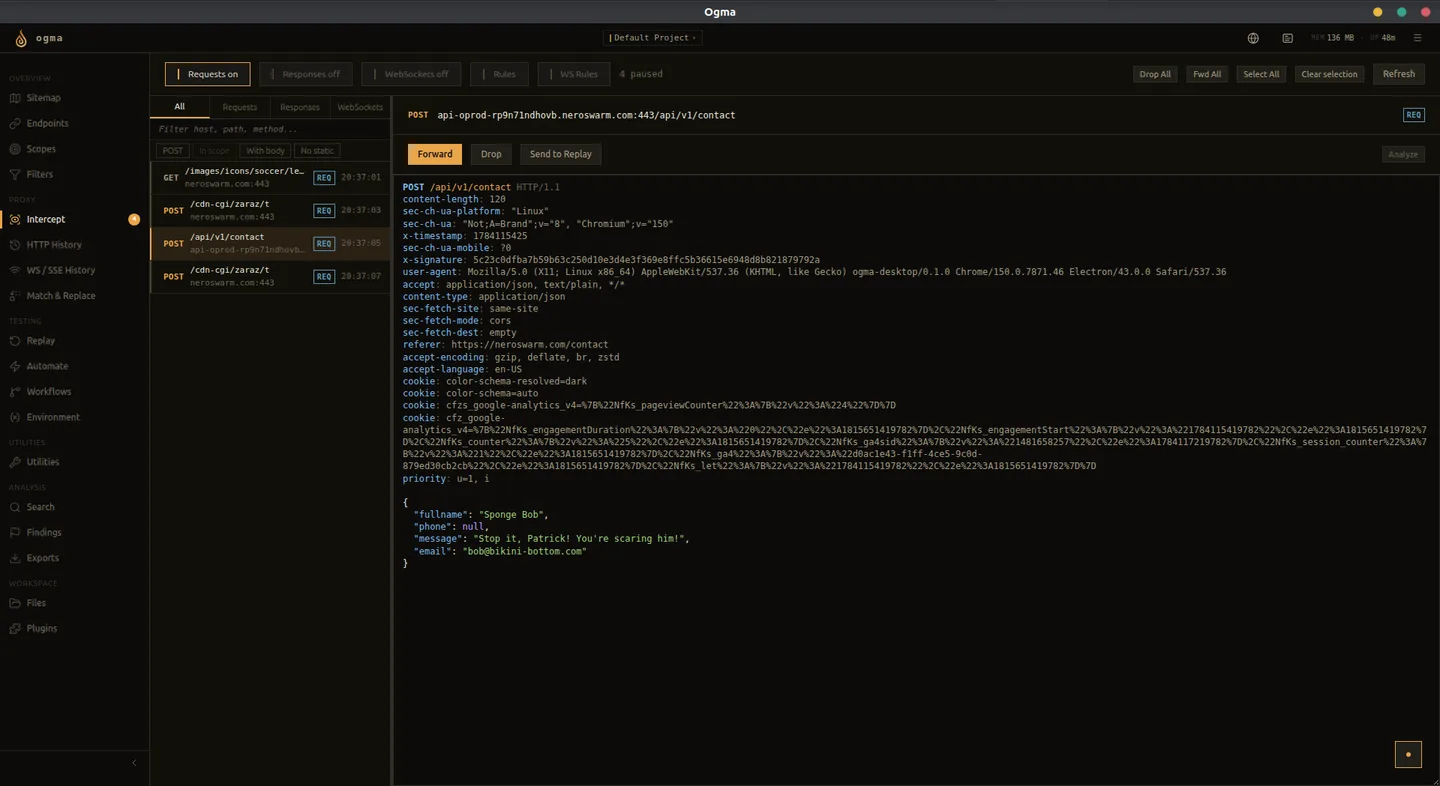
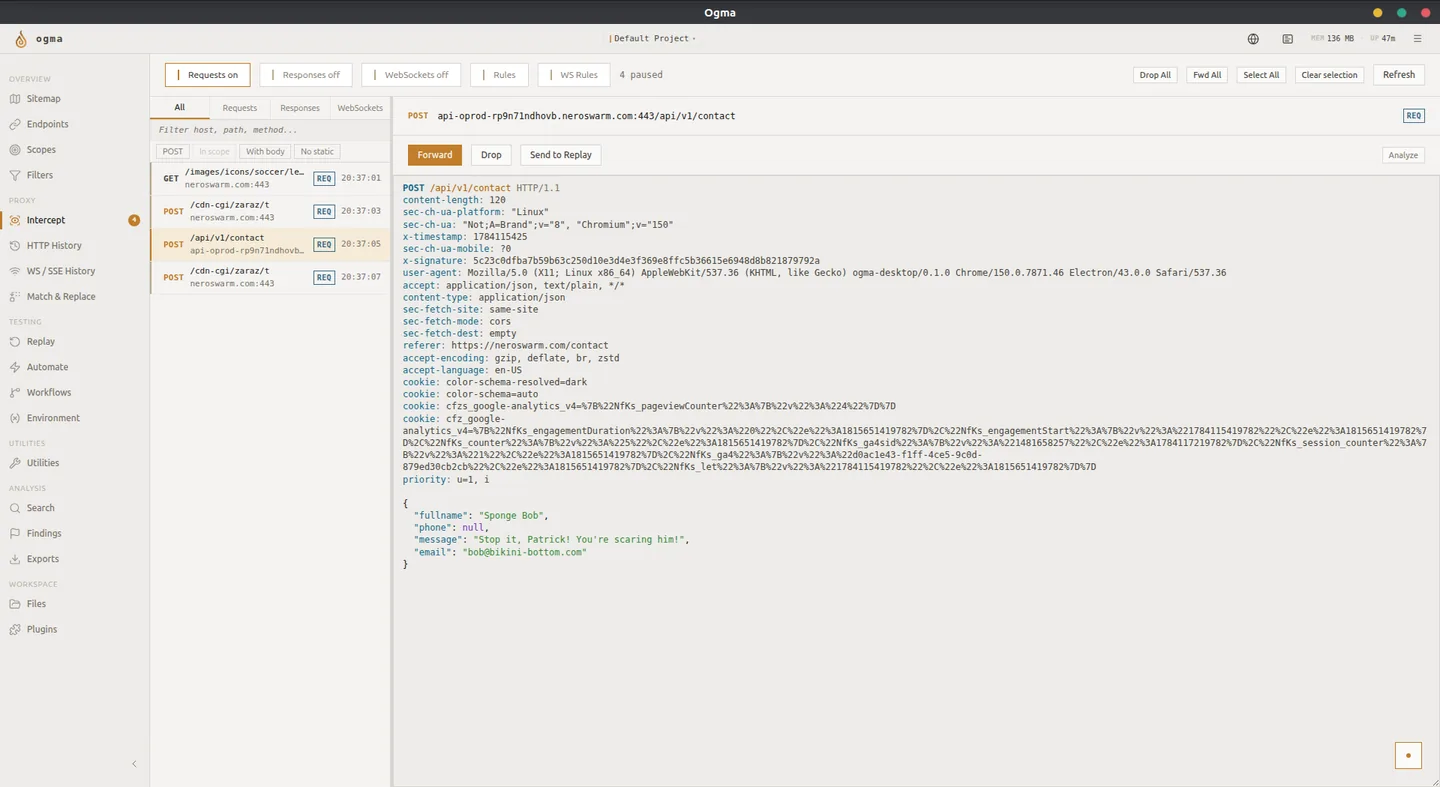
Intercettazione mette in pausa il traffico nella coda del proxy prima di inoltrarlo, consentendoti di leggere e modificare manualmente ogni richiesta o risposta.
Attivare e disattivare l'intercettazione
Fai clic sull'interruttore Intercettazione in cima al pannello Intercettazione per attivarla o disattivarla. Quando è attiva, il traffico corrispondente si arresta nella coda anziché passare subito. Quando è disattiva, tutto il traffico viene inoltrato automaticamente senza pause.
Disattiva l'intercettazione quando non stai esaminando attivamente il traffico. Lasciarla attiva con una coda incustodita blocca le richieste del browser e blocca l'applicazione sotto test.
Coda di intercettazione
Ogni elemento in pausa appare come una riga nella coda. Gli elementi vengono accodati nell'ordine di arrivo. Seleziona qualsiasi elemento per visualizzarlo e modificarlo nell'editor grezzo.
Quando un elemento è selezionato puoi:
- Modificare la richiesta grezza direttamente nell'editor.
- Fare clic su Inoltra per inviarla con le tue modifiche.
- Fare clic su Scarta per eliminare interamente la richiesta. Il browser riceve un errore di connessione.
Modificare nell'editor grezzo
L'editor grezzo mostra la richiesta HTTP completa, inclusi metodo, percorso, versione, intestazioni e corpo. Tutti i campi sono modificabili. Le modifiche hanno effetto quando fai clic su Inoltra.
Modifiche comuni durante i test:
- Cambiare il valore di un parametro per testare la gestione degli input.
- Rimuovere o sostituire un'intestazione di autorizzazione per testare il controllo degli accessi.
- Modificare il valore di un cookie per testare la gestione delle sessioni.
- Sostituire un ID numerico per verificare eventuali difetti di autorizzazione a livello di oggetto.
Regole di intercettazione HTTP
Senza regole, l'intercettazione mette in pausa ogni richiesta. Le regole limitano la coda al traffico che vuoi effettivamente esaminare.
Crea una regola specificando una o più condizioni:
| Campo | Descrizione |
|---|---|
| Pattern host | Corrispondenza con il nome di host o un pattern con caratteri jolly |
| Pattern percorso | Corrispondenza con il percorso URL o un pattern con caratteri jolly |
| Metodo | Corrispondenza con un metodo HTTP specifico |
| Direzione | Applicare a richieste, risposte o entrambe |
Tutte le condizioni di una regola devono corrispondere perché la regola si attivi. Se aggiungi più regole, viene intercettato il traffico corrispondente a qualsiasi regola.
Regole di intercettazione WebSocket
Le regole WebSocket funzionano allo stesso modo, ma si applicano al traffico dei frame WS. Condizioni disponibili per le regole WS:
| Campo | Descrizione |
|---|---|
| Pattern host | Corrispondenza con il nome di host della connessione WS |
| Pattern percorso | Corrispondenza con il percorso di upgrade WS |
| Contenuto del messaggio | Corrispondenza con una sottostringa nel payload del frame |
| Opcode | Corrispondenza con il tipo di frame (testo, binario, ping, pong, chiusura) |
| Direzione | Applicare ai frame da client a server, da server a client o a entrambi |
Intercettazione e Trova e sostituisci
Intercettazione e Trova e sostituisci modificano entrambi il traffico, ma funzionano in modo diverso.
Intercettazione mette in pausa il traffico e attende il tuo intervento. Usala quando devi decidere per ogni richiesta quale modifica fare.
Trova e sostituisci applica trasformazioni automaticamente senza pause. Usalo quando la stessa modifica deve applicarsi a ogni richiesta corrispondente, senza interventi manuali ogni volta.