

Interceptação
Interceptação pausa o tráfego na fila do proxy antes de encaminhá-lo, permitindo ler e editar cada requisição ou resposta manualmente.
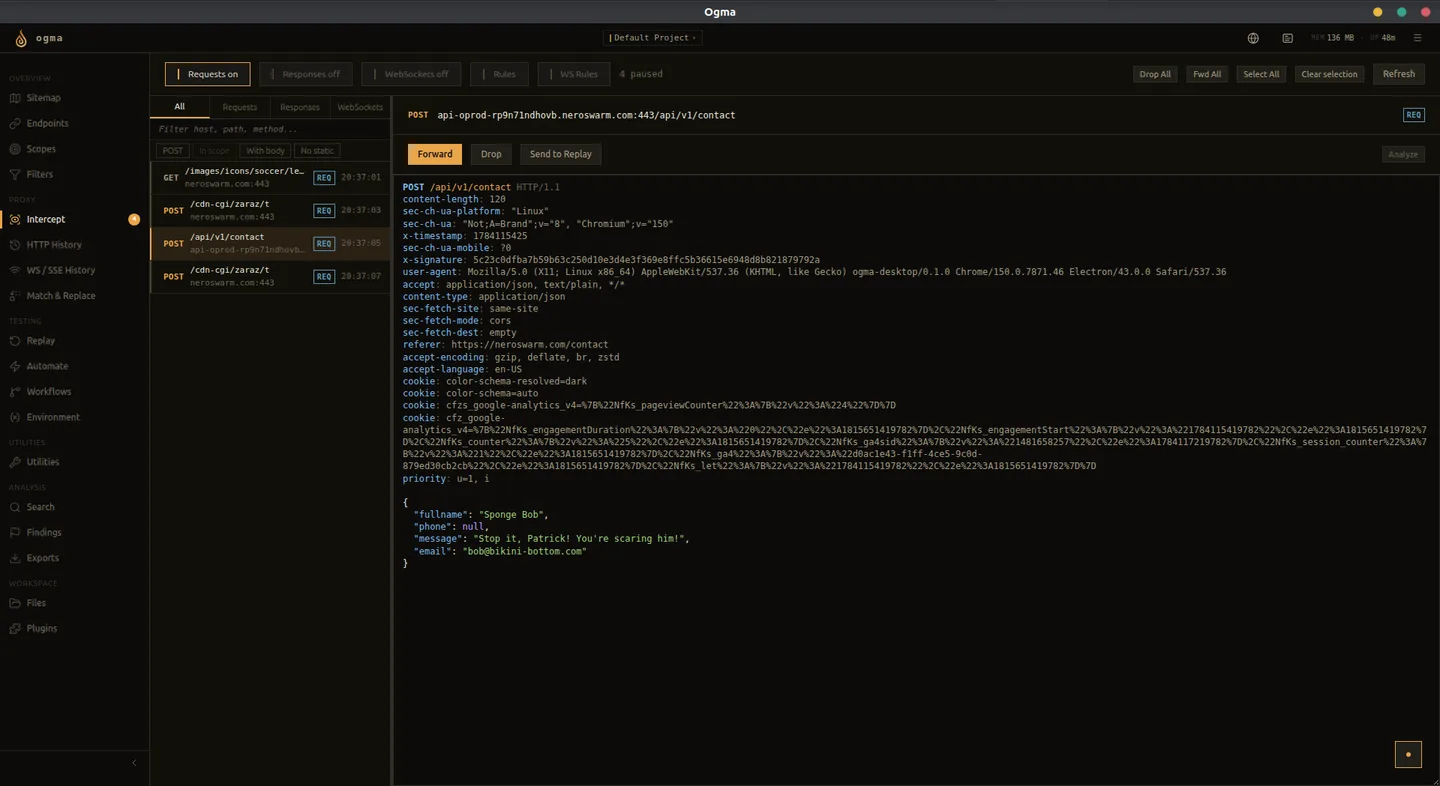
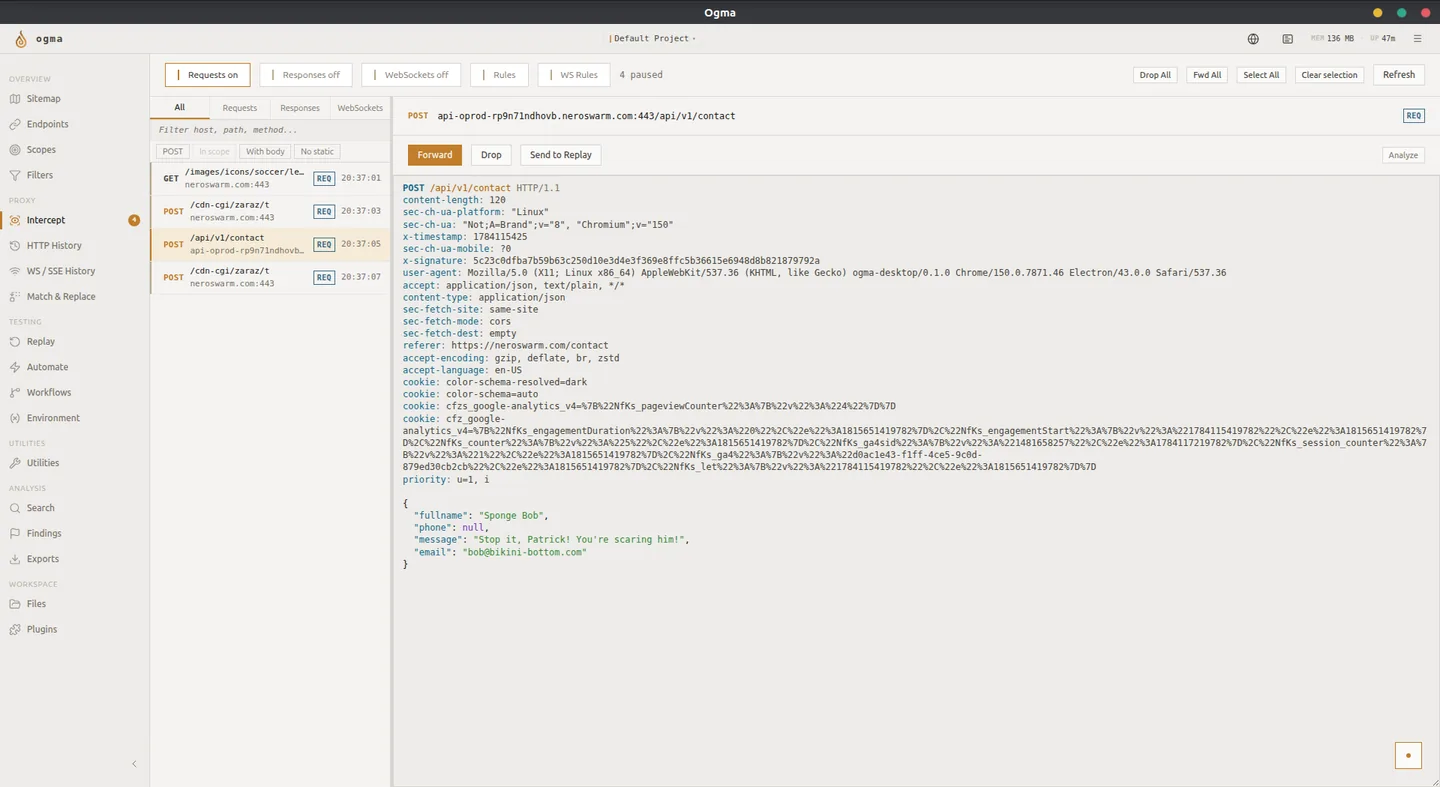
Ativar e desativar a interceptação
Use as opções Requisições ativadas, Respostas ativadas e WebSockets ativados na parte superior do painel Interceptação para ativar ou desativar a interceptação por tipo de tráfego. Quando ativada para um tipo de tráfego, o tráfego correspondente para na fila em vez de passar imediatamente. Quando desativada, o tráfego desse tipo é encaminhado automaticamente sem pausas.
Desative a interceptação quando não estiver revisando tráfego ativamente. Deixá-la ativada com uma fila sem supervisão bloqueia requisições do navegador e paralisa a aplicação em teste.
Fila de interceptação
Cada item pausado aparece como uma linha na fila. Os itens entram na fila na ordem de chegada. Selecione qualquer item para visualizá-lo e editá-lo no editor bruto.
Enquanto um item estiver selecionado, você pode:
- Editar a requisição bruta diretamente no editor.
- Clicar em Encaminhar para enviá-la com suas alterações.
- Clicar em Descartar para descartar a requisição completamente. O navegador recebe um erro de conexão.
Editar no editor bruto
O editor bruto mostra a requisição HTTP completa, incluindo método, caminho, versão, cabeçalhos e corpo. Todos os campos são editáveis. As alterações entram em vigor quando você clica em Encaminhar.
Edições comuns durante os testes:
- Alterar o valor de um parâmetro para testar o tratamento de entradas.
- Remover ou substituir um cabeçalho de autorização para testar o controle de acesso.
- Modificar o valor de um cookie para testar o gerenciamento de sessões.
- Trocar um ID numérico para testar falhas de autorização em nível de objeto.
Regras de interceptação HTTP
Sem regras, a interceptação pausa todas as requisições. As regras limitam a fila ao tráfego que você realmente quer revisar.
Crie uma regra especificando uma ou mais condições:
| Campo | Descrição |
|---|---|
| Padrão de host | Correspondência com um nome de host ou padrão com curingas |
| Padrão de caminho | Correspondência com um caminho de URL ou padrão com curingas |
| Método | Correspondência com um método HTTP específico |
| Direção | Aplicar a requisições, respostas ou ambas |
Todas as condições de uma regra devem corresponder para que ela seja ativada. Se você adicionar várias regras, o tráfego correspondente a qualquer uma delas será interceptado.
Regras de interceptação WebSocket
As regras WebSocket funcionam da mesma forma, mas se aplicam ao tráfego de quadros WS. Condições disponíveis para regras WS:
| Campo | Descrição |
|---|---|
| Padrão de host | Correspondência com o nome de host da conexão WS |
| Padrão de caminho | Correspondência com o caminho de upgrade WS |
| Conteúdo da mensagem | Correspondência com uma substring no payload do quadro |
| Opcode | Correspondência com o tipo de quadro (texto, binário, ping, pong, fechamento) |
| Direção | Aplicar a quadros de cliente para servidor, de servidor para cliente ou ambos |
Interceptação versus Localizar e substituir
Interceptação e Localizar e substituir modificam o tráfego, mas funcionam de forma diferente.
Interceptação pausa o tráfego e aguarda sua ação. Use quando precisar decidir em cada requisição qual alteração fazer.
Localizar e substituir aplica transformações automaticamente sem pausar. Use quando a mesma alteração deve se aplicar a toda requisição correspondente, sem ação manual a cada vez.